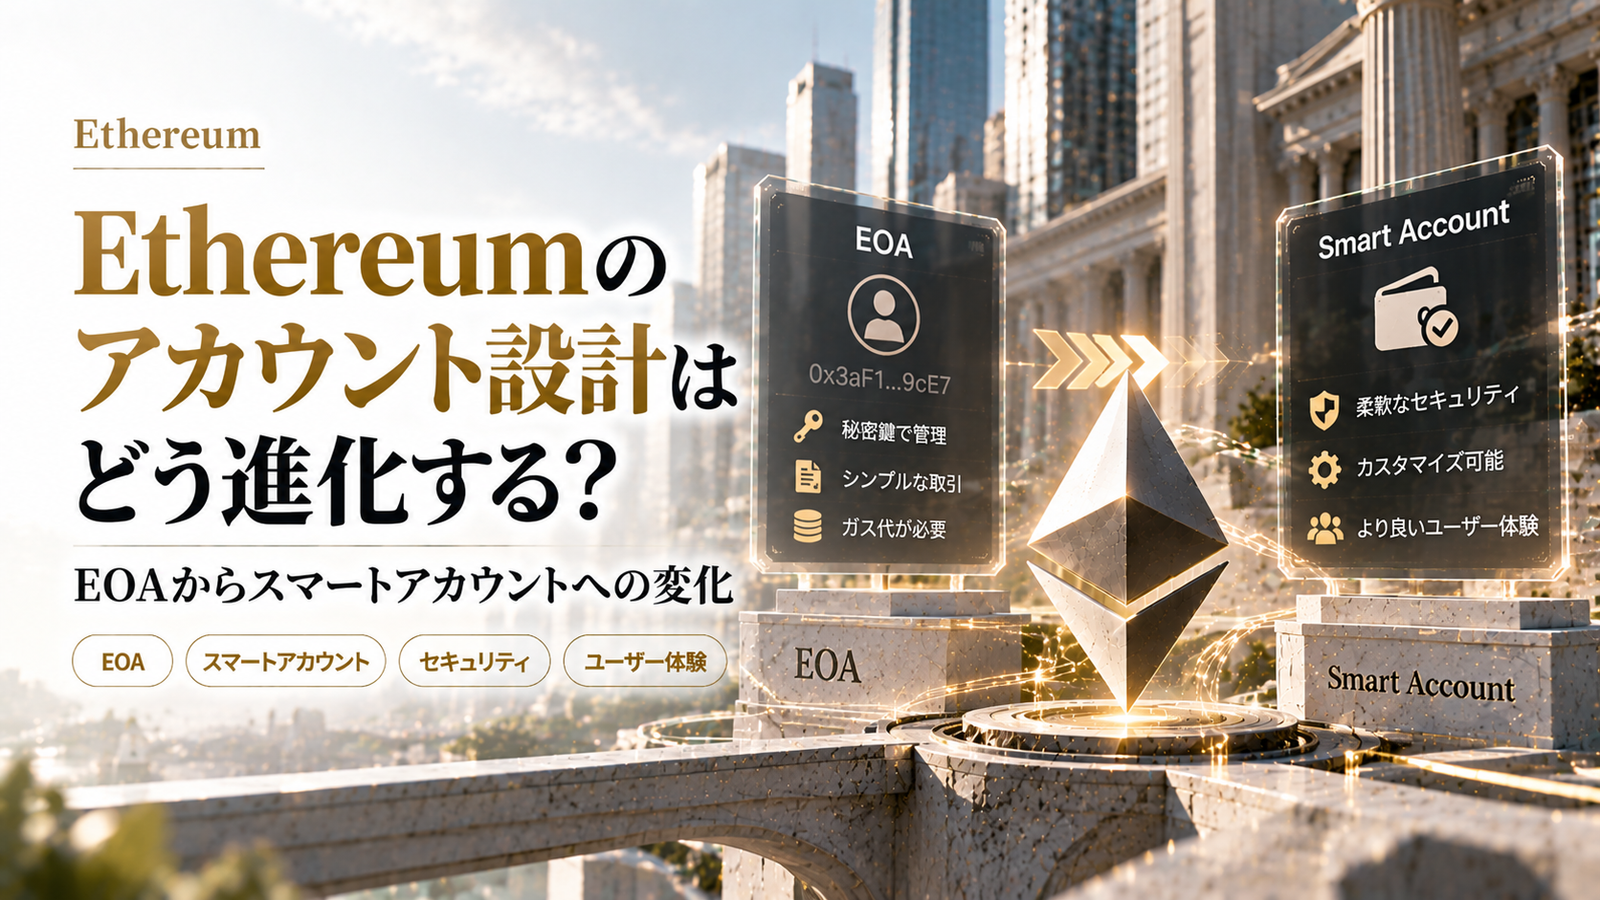
Ethereumは従来の外部所有アカウント(EOA)中心の設計から、より柔軟な「スマートアカウント」(スマートコントラクトベースのアカウント)へとアカウント設計が進化しています。本記事では両者の違いや仕組み、金融・技術・規制との関係を整理し、今後のニュースで注目すべき点を解説します。
基本概念
外部所有アカウント(EOA)は秘密鍵に紐づくアドレスで、トランザクションの署名とガス支払いはユーザー側が行います。一方、スマートアカウントはスマートコントラクトとして実装され、アカウント自身が取引の検証やルール執行を担います。スマートコントラクトウォレット、アカウント抽象化(Account Abstraction)などの用語はこの設計変化を指します。
仕組み
スマートアカウントでは、署名検証やリトライ、ガスの支払い方法など従来のトランザクション処理がコントラクトロジックに移行します。これにより以下のような機能が可能になります。
- 複数シグネチャや閾値署名の統合(マルチシグ機能)
- ソーシャルリカバリや分割鍵によるウォレット回復
- 第三者によるガス代支援(スポンサー付きトランザクション)やガスをトークンで支払う仕組み
- 高度なポリシー(時間制限、1日あたりの上限など)の自動執行
実装面では、ユーザー操作をまとめて処理するリレイヤーや、トランザクションの委任支払いを行うエンティティなど、従来のフルノードだけでは担えないミドルウェアが重要になります。また、スマートアカウント自体がコードであるため、監査やアップグレード設計も必要です。
なぜ重要なのか
アカウント設計の変化はユーザー体験(UX)とセキュリティ、そして金融サービスとしての実用性を大きく左右します。EOAはシンプルで軽量ですが、秘密鍵喪失や使い勝手の面で制約があります。スマートアカウントは複雑な資金管理や規則の組み込みが可能なため、機関投資家向けのカストディソリューションや、決済・トークン化された資産の自動管理に適しています。
金融・社会の変化との関係
スマートアカウントは以下の領域で構造的な変化を促します。
- 機関採用:多署名、ガバナンスルール、自動レポーティングなどを組み込めるため、機関の内部統制や監査要件に適合しやすくなります。
- 金融インフラ:決済やデリバティブ清算、トークン化資産の受託・管理がスマートアカウントで自動化されれば、従来のオフチェーンプロセスをオンチェーンに移行できます。
- 規制・コンプライアンス:本人確認や取引制限、ブラックリスト対応といったルールをコントラクト側で実装する試みが増えますが、これには法的な解釈や責任の所在に関する課題が伴います。
- 技術進化:抽象化によりウォレットやアプリ開発がモジュール化され、エコシステムとしての拡張性が高まります。
ニュースで注目すべきポイント
このテーマが報じられるとき、読者が確認すべき事項は次の通りです。
- 標準化と互換性:新しいアカウントモデルに関する技術仕様や標準化の動きがあるか。互換性が無ければエコシステムの分断を招く可能性があります。
- インフラ動向:リレイヤー、バンドラー、ペイマスターなどミドルウェアの実装と商業モデル。誰がガスを負担するのか、手数料構造はどうなるのか。
- セキュリティ:スマートアカウントはバグや設計ミスが重大な資金ロスに繋がるため、監査や保険の有無を確認することが重要です。
- 規制対応:各国の規制当局がスマートアカウントの法的性質やカストディ義務をどう評価するか。
- 実装例と採用事例:主要ウォレットや取引所、金融機関がスマートアカウントをどのように取り入れているか。
知っておきたいポイント
- スマートアカウントは万能ではない:便利な機能を持つ一方で、バグや権限設計のミスが致命的になる。簡潔なガバナンス設計と監査が必要です。
- 中央集権化のリスク:ガス支援やリレーサービスが集中すると、検閲や停止リスクが高まる可能性があります。
- 法的・会計上の扱い:アカウントのプログラム可能性は、資産の保管・管理責任や報告義務に影響を与えるため、法務・会計面での整備が必要です。
- ユーザー教育:ユーザーや企業が新しいアカウントモデルを安全に使うための運用ルールやベストプラクティスが重要です。
まとめ
Ethereumのアカウント設計は、EOAの単純さからスマートアカウントの柔軟性へと移行しつつあり、UX向上や機関採用、金融インフラのオンチェーン化といった構造変化をもたらす可能性があります。一方で、セキュリティ、標準化、規制対応といった課題も残ります。ニュースでこのテーマが取り上げられる際は、標準化の進展、インフラの事業モデル、実装の安全性、規制当局の見解を注意深く確認することが重要です。