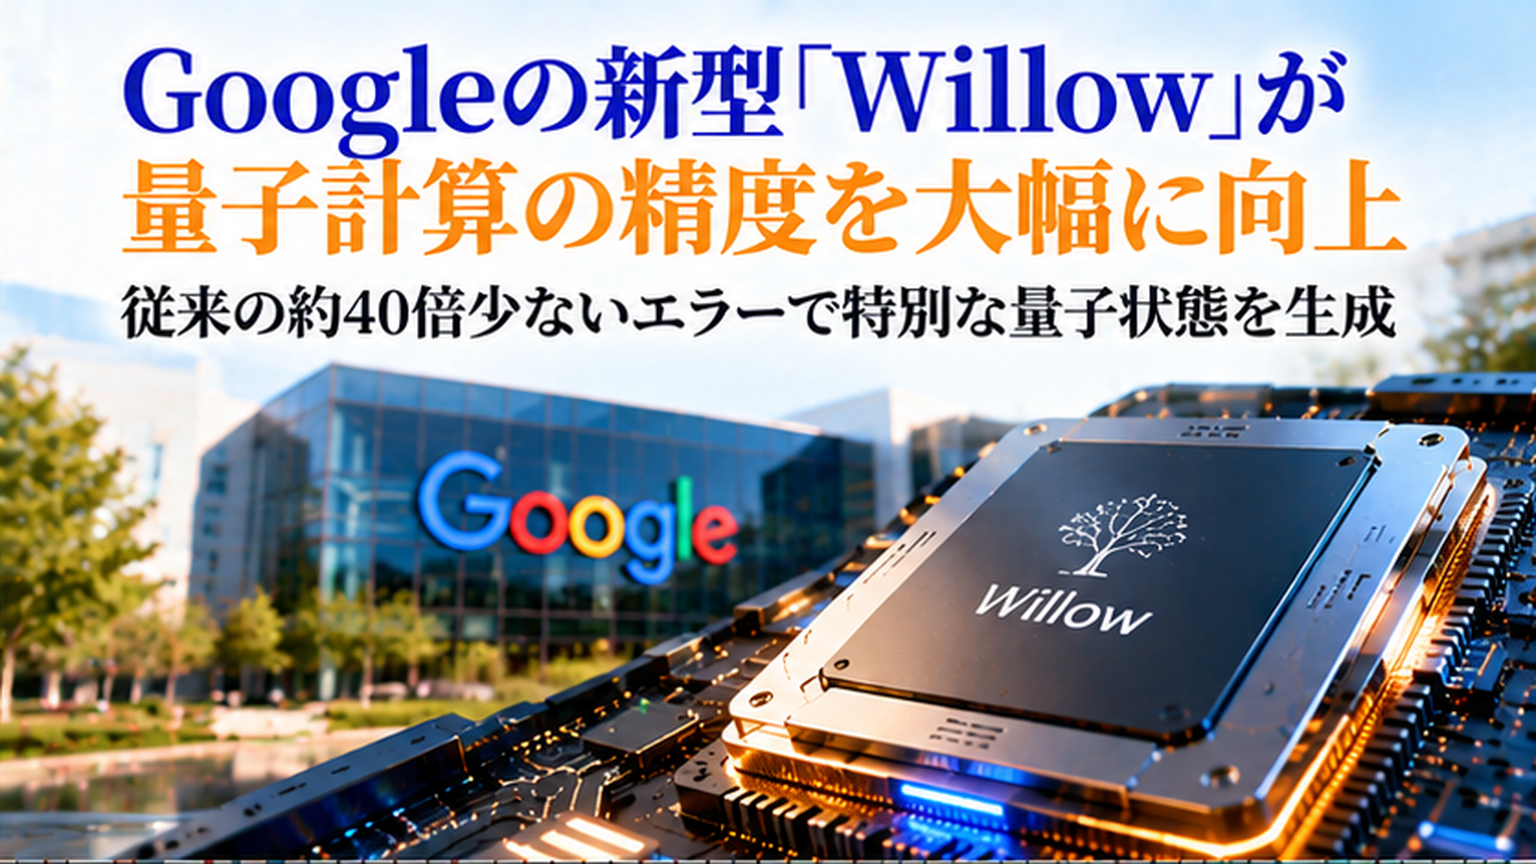
GoogleのWillow量子チップは、量子計算で用いる特殊な状態準備のエラーを約40分の1に削減し、bitcoinウォレット解読に向けたハードウェアのボトルネックを軽減したと同社が発表した。
Science誌に今週掲載されたこの成果は、bitcoinの量子脅威に関する議論で、攻撃者が必要とするマシンの規模に注目する一方で、そのマシンの計算準備に要する割合が見過ごされてきた問題に対する取り組みである。
最古のbitcoinほど攻撃者に時間を与える理由
bitcoinウォレットは、トランザクション承認の秘密鍵と対応する公開鍵を用いる。通常、送金時に公開鍵が公開されるが、場合によっては最初から公開されていることもある。
秘密鍵を逆算するには実用的でないほど膨大な計算量が必要とされるため、リバースエンジニアリングは困難とされてきた。しかし、十分に強力な量子コンピューターでShorのアルゴリズムを実行すれば秘密鍵の復元が理論上可能になる。秘密鍵を得た者はトランザクションに署名でき、ネットワークはそれを正当と認める。Shorアルゴリズムは1994年に発表されたが、実証は未だに達成されていない。
リカバリーフレーズを物理的に保管していても、そのような攻撃に対する防御にはならず、攻撃者は既にブロックチェーン上に存在する情報を基に動くことになる。
後発の送金形式には、所有者が送金するまで公開鍵をハッシュ化して秘匿するものがある。攻撃者は公開鍵が公開されるのを待ち、公開後に迅速に秘密鍵を回復する必要があることもある。
失われたコインの問題も深刻だ。bitcoinは強化された送金保護を導入できるが、古い保有分を移行するには既存の秘密鍵が必要で、失われていれば移転は不可能となる。露出した公開鍵は将来の攻撃者にも利用可能なままである。
bitcoinで最も古い保有分の一部は、採掘時点から公開鍵が露出した状態にある。
量子脅威論議が活発化する中、古いコインの動きも見られる。10月7日には2010年7月以降放置されていた100.02 BTCが16年以上ぶりに移動し、約850万ドルの価値を有していた。8月には2011年〜2014年の非稼働ウォレット6件から約4,000万ドル相当の553.59 BTCが移動した。
ただし、これらの送金動向だけで保有者が量子脅威を意識しているとは断定できず、ウォレット変更や資産整理、売却準備なども考えられる。
量子計算準備にかかるコスト
量子コンピューターは量子ビットを用いて情報を扱うが、環境からの干渉でエラーが発生しやすく、量子ビットの増大に伴い誤りも増加する。対策として多数の物理量子ビットを結合しエラー検出・訂正を行うグループに編成し、論理量子ビットとして動作させる。
特定の操作を論理量子ビットで実行するには「magic states」と呼ばれる特別な量子状態が必要であり、これらは使うたびに消費されるため絶えず生成し続けなければならない。
これはあたかも、料理ごとに使い切りの新たなソースを準備し続けるレストランの厨房のようなもので、magic statesの生成にあてられるハードウェアは他の計算に回せない。
量子攻撃では計算準備に大半の労力がかかる。
Googleの手法「cultivation」では粗い状態から検査を経てエラーのある状態を除外し、従来より少ないハードウェアでクリーンな量子状態を生成することを目指す。約99.99%の忠実度を達成し、検査を通過した状態は約8%に留まる試行結果となった。
今後の課題はこのプロセスを大幅に拡大し、長時間の計算に投入しても有用な状態を維持し続けることにあり、研究者はリアルタイム操作やより高度な誤り訂正への状態移行の作業を続けている。
先行研究との関連
3月にGoogleは、特定のハードウェア条件下で50万未満の物理量子ビットを備えた将来的な超伝導量子コンピューターがbitcoinやEthereumのウォレット暗号を破れる可能性を示唆した。
9月にはCoinDeskが、攻撃中核計算のワークロード削減に関する研究を報じたが、これは攻撃全体や物理的なハードウェアコストを含まない構成要素の一つに過ぎなかった。
これらの研究は攻撃に必要な計算量を減少させるが、cultivationはマシンへの供給コストを削減する技術である。両者の効果を単純に掛け合わせることはできず、Googleの3月試算は効率的なmagic-state生成が前提となっているため、今回の実験が攻撃コストをさらに40分の1に減らすわけではない。
3月の論文は、攻撃が消費する燃料量も示しており、公開鍵が利用可能となってから約9分の攻撃には毎秒約50万個の十分に信頼できるmagic statesが必要と試算している。