Bitcoin Coreの開発者が、将来的に量子コンピュータによる盗難リスクに備え、盗難者が自らのBTCを失う可能性のある「地雷」仕組みを提案した。
MITのDigital Currency InitiativeでBitcoinのソフトウェア開発を担当するCory Fields氏は水曜日、bitcoin-devメーリングリストにてこの構想を発表。彼の提案する「quantum landmines」は、ウォレットが後に量子攻撃で破られた場合に備え、保有者が密かに罠を仕掛けられる仕組みだ。
十分な性能を持つ量子コンピュータであれば、ウォレットの公開鍵から秘密鍵を算出することが可能になる可能性があり、Bitcoin初期の取引で公開鍵が公開されていたコインは特に狙われやすい。Satoshi Nakamotoに関連したコインもその対象となる。
CoinDeskではこれまで、脆弱なBitcoinを凍結すべきか、あるいは正当な署名があればそのまま使える状態で残しておくべきかという議論を報じてきた。凍結は盗難抑止になる一方、アップグレードしなかった保有者の利用を制限する可能性も指摘されている。
提案されている仕組みの詳細
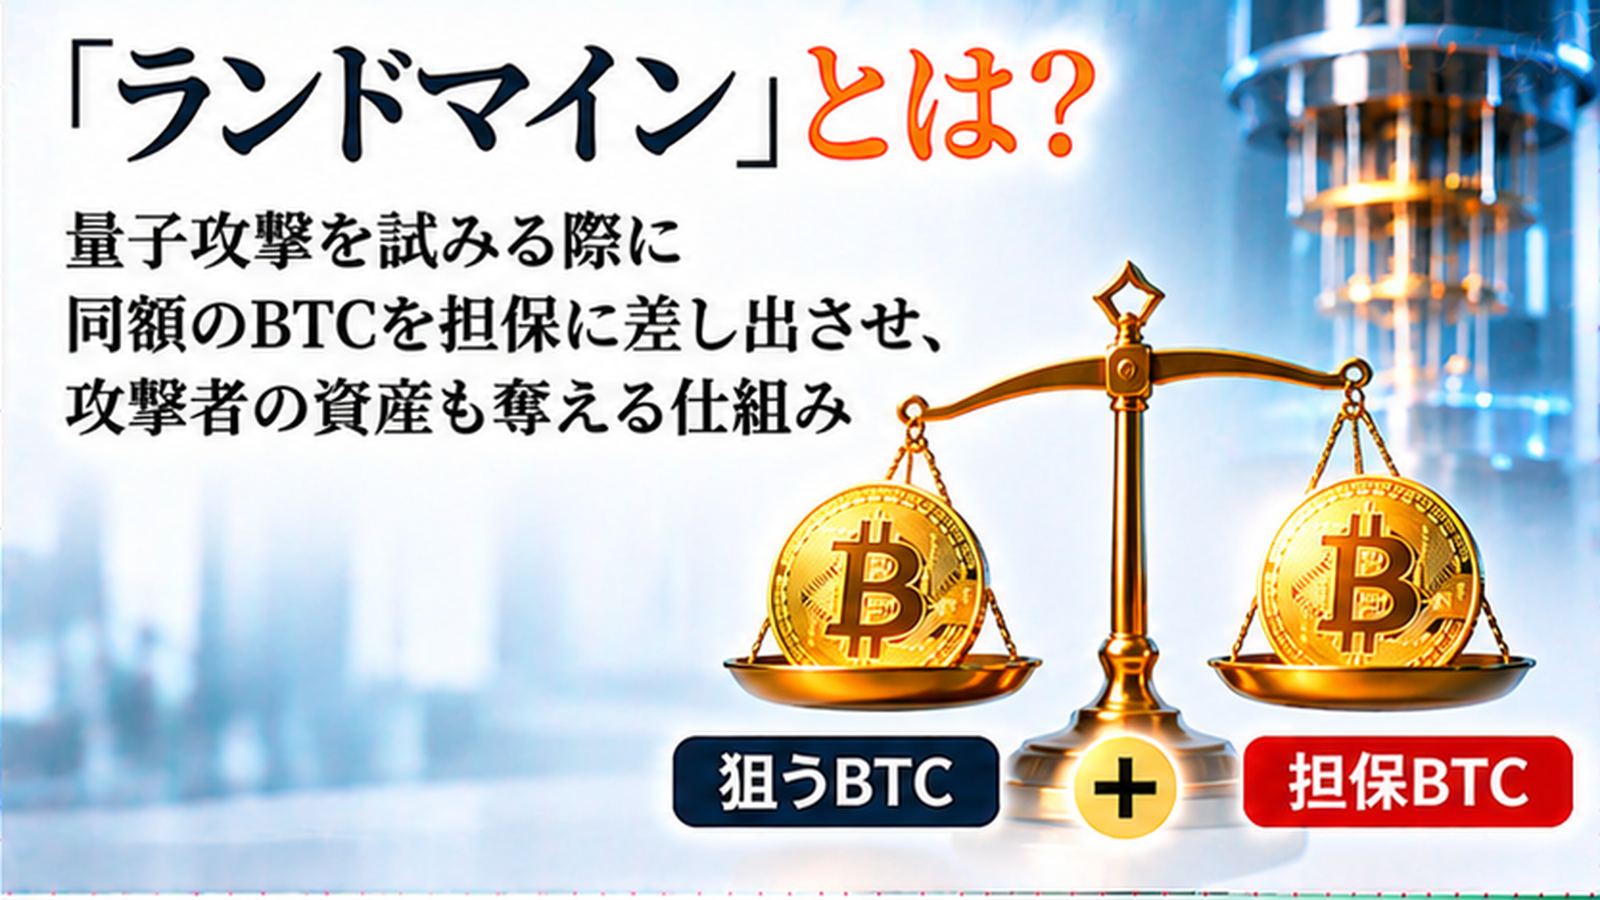
Fields氏の案では、攻撃者に金融的ペナルティを課すことを目的とする。例として、1 BTCを盗むには攻撃者は量子耐性ウォレットから別途1 BTCを担保として差し入れる必要がある。両者のコインは30日程度の待機期間中ロックされる。
量子攻撃前に、元の所有者はコインの所有権を示す隠された証明を含む量子耐性の「landmine」を作成可能だ。後に盗人が脆弱なコインを動かそうとすると、盗まれたコインと担保の両方が待機期間中ロックされる。その間に所有者が証明を提示すれば、奪われたBitcoinを回復し、併せて盗人の担保もペナルティとして取得できる。
盗人は自分が担保を差し出す前に、どの保有分に罠が仕掛けられているかを判別できない。結果として、保有者は量子攻撃が始まる前に罠を設置するインセンティブが生まれる。Q-day(量子攻撃開始日)前にAliceが量子盗難者をおびき寄せ、後に2倍のリターンを得ることも可能であり、量子攻撃者に警戒感を与える狙いがある。
Fields氏は「Aliceの鍵についてはQ-day前の知識証明を攻撃者は持っていないため、再度その出力を使う際に30日間待機しなければならない。その間にAliceが取引を察知し、landmineを証明に含めて公開しつつ事前指定の別鍵へコインを移動させる。これにより本人は自身のコインを動かすと同時に、攻撃者の担保も奪うことになる」と説明した。
この仕組みでは量子盗人が隠されたlandmineにより自分のBTCを失うリスクがある。
留意点
landmineは依然として自身の鍵を保持する正当な保有者にのみ機能し、鍵を失ったと考えられるコインやSatoshi Nakamotoのコインは対象外となる。
Fields氏はまた、非稼働のコインを守るためのオークション制度も提案している。この計画ではネットワーク上の競合者が事前に脆弱なウォレットに秘密入札を行い、入札は暗号学的罠となる。量子盗人が攻撃を仕掛けると最高入札者のスマートコントラクトが自動的に発動し、盗難対象コインを焼却すると共に担保を没収、報奨金として入札勝者に支払う。
一方で、この仕組み全体は正当な保有者に追加のコストがかかる可能性も示されている。ブロックチェーンは量子盗人と正当な所有者を見分けられないため、攻撃者と同様に保有者も動かすコインと同額の担保を用意しなければならず、古いウォレットに全財産がある初期保有者は同額の資金を担保として用意する必要が生じる。
Fields氏はこれらの構想を、まずBitcoinに量子耐性ウォレットが導入されることを前提とした「思考実験」と位置づけ、実装に必要なルール作成はまだ行っていないと述べている。