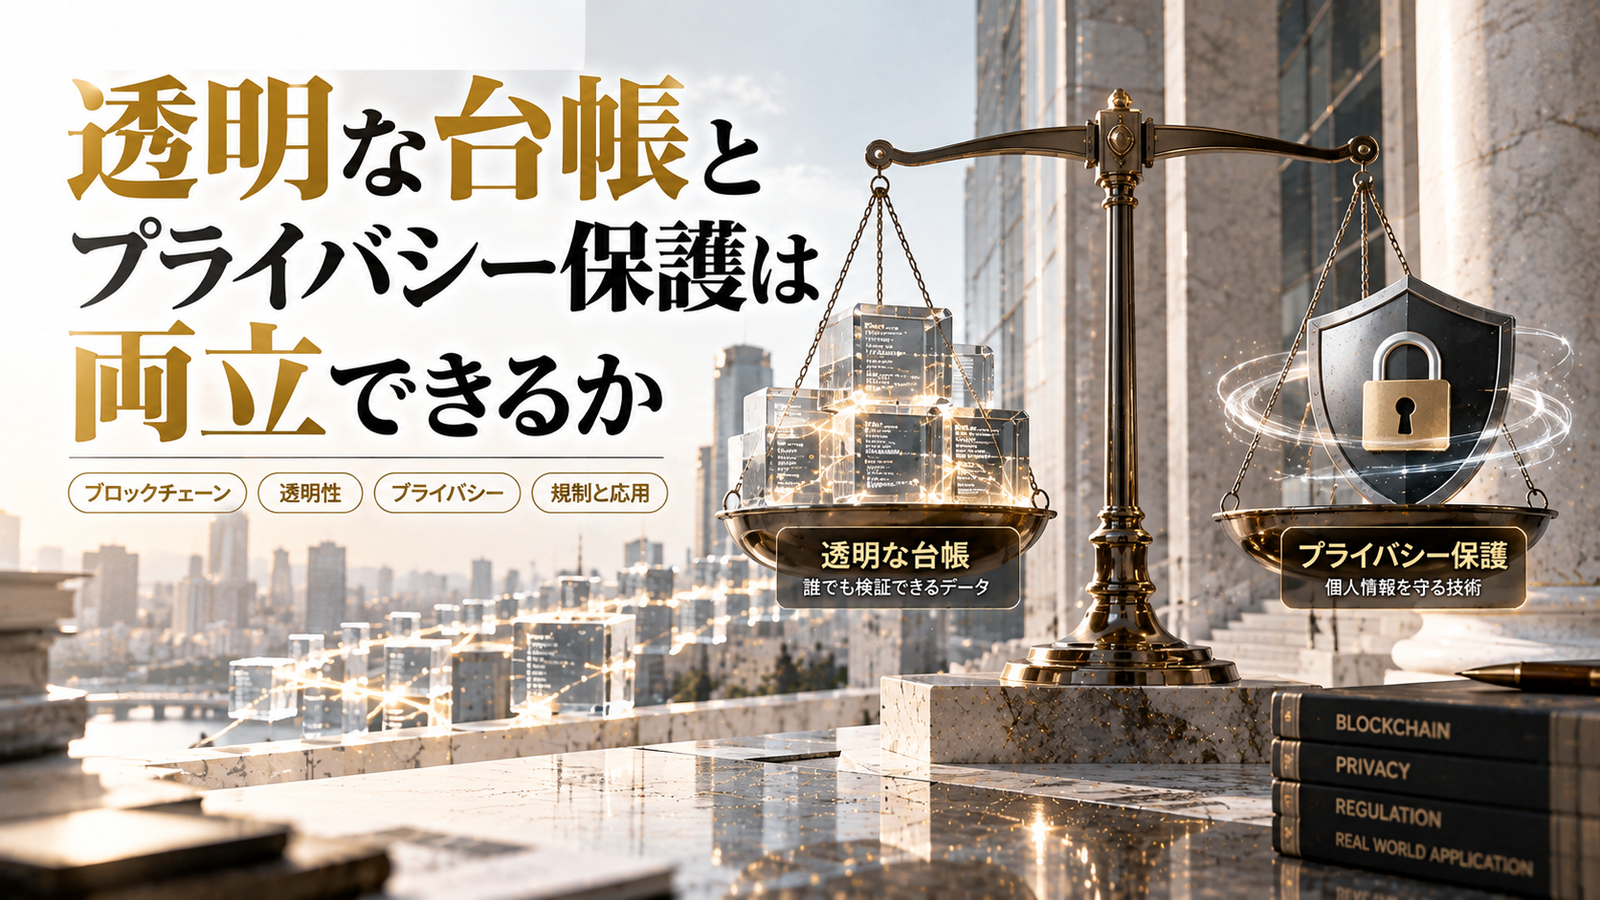
ブロックチェーンは台帳の改ざん耐性と公開性を特長とする一方で、個人や企業の取引情報をどこまで守れるかが重要な課題です。本記事では「透明な台帳とプライバシー保護は両立できるか」をテーマに、基本概念から技術的手法、制度的な調整点まで、金融や規制の文脈で長期的に役立つ視点を整理します。
基本概念
ブロックチェーンとは、分散ノード間で共有される取引記録の連鎖的データ構造です。帳簿が改ざんされにくく、履歴の検証が可能になる反面、パブリックブロックチェーンでは取引履歴が誰でも参照可能であり、プライバシーの懸念が生じます。ここで言うプライバシーは個人識別情報だけでなく、取引相手や金額、取引頻度などのメタデータ保護を含みます。
仕組み
プライバシー保護に関する主な技術手法には次のようなものがあります。
- 匿名化・仮名化:公開鍵アドレスを用いることで直接的な氏名の公開を避けるが、分析によって関連付けられるリスクがある。
- 暗号的手法:ゼロ知識証明(zkプロトコル)、コンフィデンシャルトランザクション(取引額を隠す暗号化)、リング署名など、取引内容や関与者を秘匿する技術。
- オフチェーン/レイヤー2:取引をチェーン外でまとめて処理し、必要な情報だけをオンチェーンに書き込むことで露出を抑える方法。
- アクセス制御型チェーン(許可型ブロックチェーン):参加者を限定して台帳の閲覧権限を制御することでプライバシーを確保する設計。
- ミキサーやプライバシー専用コイン:トランザクションの追跡を困難にするが、マネーロンダリング懸念も生じる。
なぜ重要なのか
金融や企業活動での利用を広げるには、台帳の透明性とプライバシー保護のバランスが不可欠です。透明性は監査、検証、信頼性の基盤を提供しますが、過度な可視化は個人情報漏洩や商業機密の露出を招きます。適切な設計がなければ、企業や個人は機密情報保護のためにブロックチェーンの利用を敬遠する可能性があります。
金融・社会の変化との関係
ブロックチェーン技術の普及は支払い、証券決済、資産のトークン化など多くの金融プロセスを再設計しています。プライバシー設計が不十分だと、機関投資家や銀行、決済事業者が導入に消極的になるため、技術的解決は普及に直結します。また規制面では、マネー・ロンダリング対策(AML)やテロ資金防止(CFT)とプライバシー保護の調整が重要です。許可型チェーンは企業間での秘密保持に向く一方、パブリックチェーン上でのプライバシー強化技術は公共性と個人保護を同時に満たす可能性があります。
ニュースで注目すべきポイント
このテーマがニュースに登場した際、以下を確認すると本質が見えます。
- 技術の種類:ゼロ知識証明やコンフィデンシャル技術など、どの手法が採用されるか。
- 監査可能性:プライバシー対策が導入されても、規制当局や監査人が必要な情報にアクセスできるか。
- ガバナンスとアクセス制御:誰が台帳を運用・閲覧できるのか、権限管理の仕組み。
- 法規制との整合性:AML/KYC要求やデータ保護法(個人情報保護)の影響。
- 暗号の前提:採用する暗号手法の安全性や将来的な耐量子性など技術的リスク。
知っておきたいポイント
- 完全な秘匿は設計次第でコストや監査性を犠牲にする可能性がある。透明性とプライバシーはトレードオフの関係にある場面が多い。
- 匿名化は恒久的でない:チェーン分析やオフチェーン情報の組み合わせで再識別されるリスクが残る。
- 規制の観点からは、匿名性の高い設計は当局との摩擦を生む可能性があるため、コンプライアンス機能の組み込みが鍵となる。
- 技術は進化するが、導入時には暗号の信頼性、運用ルール、監査手順、法的枠組みを総合的に評価する必要がある。
まとめ
透明な台帳とプライバシー保護は完全に相反するものではなく、設計と運用次第でバランスを取ることが可能です。ただし、そのためには暗号技術だけでなく、ガバナンス、監査制度、規制との整合性を同時に考慮する必要があります。ブロックチェーンの利用が金融インフラや資産トークン化を進める中で、どのような可視化・秘匿の設計を選ぶかは、採用範囲や規模、信頼性に直接影響します。ニュースでこのテーマに触れられた際は、採用技術、監査性、法的対応、運用ルールを確認することが重要です。