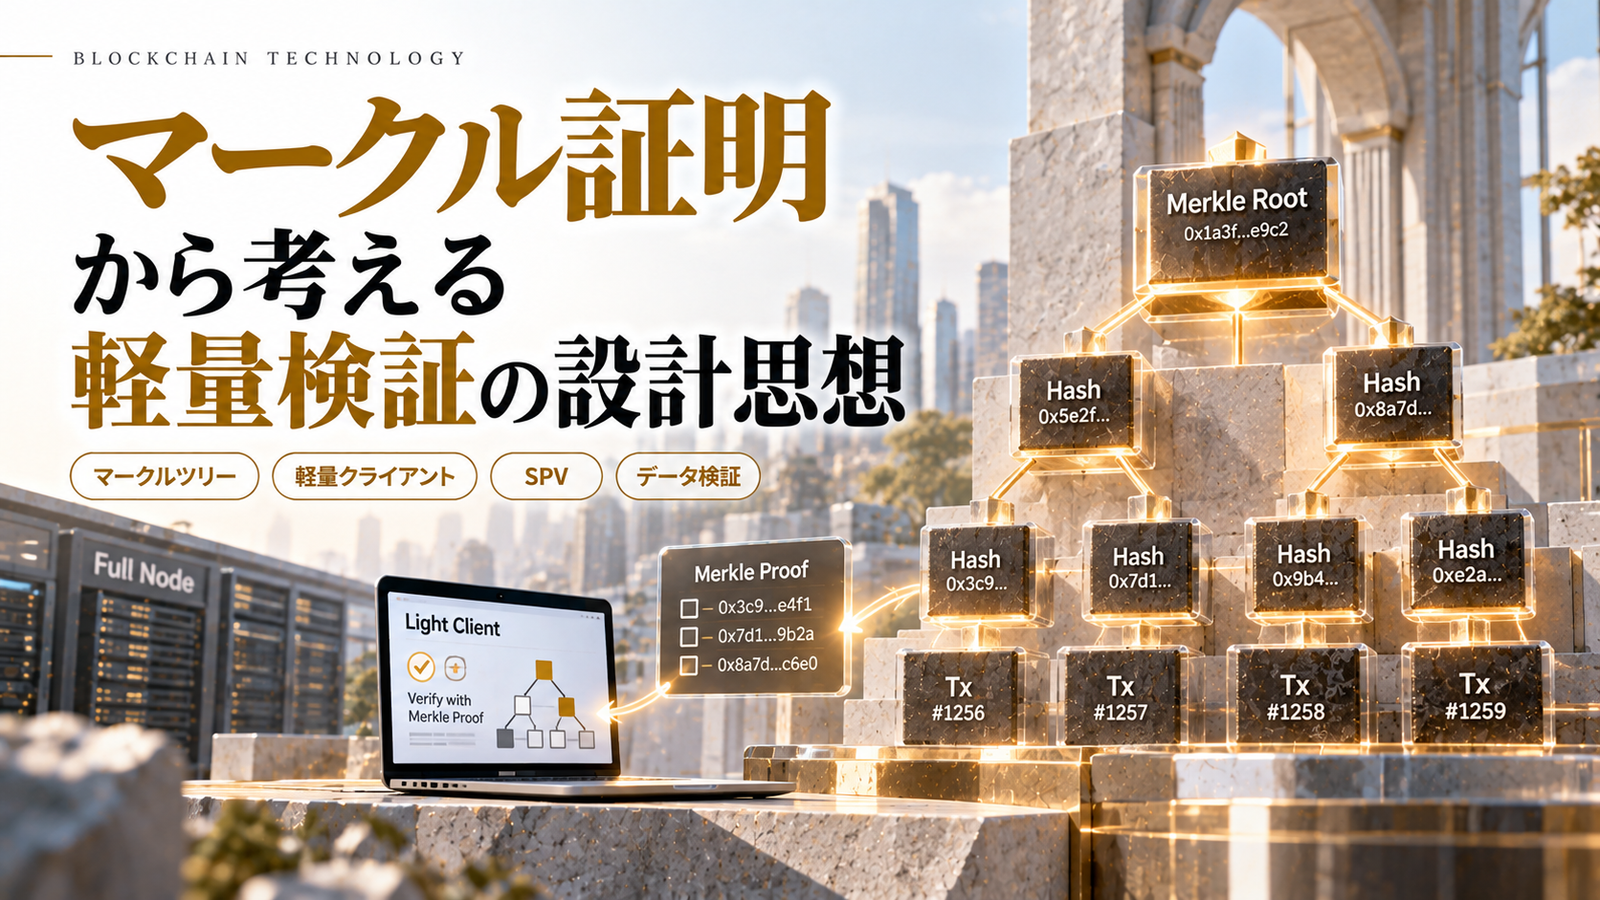
ブロックチェーンの中核的なツールであるマークル証明は、データの一部だけを使って全体の整合性を検証する仕組みです。本記事ではマークル証明を起点に「軽量検証」の設計思想を整理し、金融や技術、制度との関係性まで初心者にもわかりやすく解説します。
基本概念
マークル証明(Merkle proof)は、ハッシュ関数で構成された木構造(マークル木)を用いて、特定データが集合に含まれることを効率的に示す方法です。葉ノードが個々のトランザクションや状態を表し、それらをハッシュで結合して上位ノードを作り、最終的にルートハッシュ(マークルルート)となります。検証者は対象のデータと、そのデータからルートまでの兄弟ノードのハッシュ列(証明)を受け取り、順次ハッシュを再計算してルートと一致するかを確認します。これにより、全データを保持しなくても整合性を検証できます。
仕組み
実務的には以下の要素で成り立ちます。
- 構築:フルノードが全トランザクションのハッシュを葉にしてマークル木を構築し、ルートをブロックヘッダに格納する。
- 生成:あるトランザクションの包含証明は、そのトランザクションのハッシュと、各レベルでの隣接ノードのハッシュ列で表される。
- 検証:検証者は受け取ったハッシュ列を使って上位ハッシュを再計算し、最終的にブロックヘッダにあるルートと照合する。
この仕組みの利点は証明サイズが木の高さに比例するため、データ総量に対して対数的に小さい点です。実装では、パトリシアツリーやスパースマークルツリー、マークルマウンテンレンジなど、用途に応じた派生構造も使われます。また、単純な包含証明だけでなく、状態の正当性を示すためにゼロ知識証明(zk-SNARKsなど)や不正証明(fraud proofs)と組み合わせる設計もあります。
なぜ重要なのか
マークル証明に基づく軽量検証は、ノード運用コストと帯域幅を大幅に下げ、クライアント側で安全にチェーンの一部を検証できるようにします。これによりモバイルウォレットやIoTデバイス、ブラウザ上のライトクライアントが実用化され、広範なユーザー参加や分散型アプリの普及を支えます。さらに、ロールアップやサイドチェーンのようなスケーリング技術では、状態の「要約」であるマークルルートが信頼の橋渡しとして機能します。
金融・社会の変化との関係
金融や制度面でのインパクトは多岐にわたります。
- 機関導入:軽量検証はカストディや監査の効率化に寄与します。例えば、証拠ベースの残高証明(proof of reserves)でマークル証明が使われることがありますが、包含と正当性の違いを理解する必要があります。
- マーケットインフラ:決済や清算のためにオンチェーンデータを参照するサービスは、全ノードを持たない参加者でも安全に検証できる手段を求めます。軽量検証はその前提を満たします。
- 規制・コンプライアンス:監督当局がオンチェーン証跡を利用する場面では、証明の範囲や信頼の源泉(例えばブロックの最終性やフォーク耐性)を制度設計に組み込む必要があります。
- 技術的発展:zk技術やデータ可用性証明との組合せは、より小さな検証で高度な保証を提供するため、将来の決済・証券化インフラに影響します。
ニュースで注目すべきポイント
マークル証明や軽量検証がニュースに登場したときは、以下を確認してください。
- 信頼前提:検証がチェーンの最終性やフルノードへの依存、あるいは第三者のウィットネスを必要とするか。
- セキュリティモデル:イークリプス攻撃や長期フォークに対する脆弱性、検証者の攻撃耐性がどう担保されているか。
- 互換性と標準:使用するマークル仕様(例:パトリシア、スパース)や証明フォーマットが広く採用されているか。
- オフチェーンとの連携:ロールアップやブリッジでのデータ可用性保証や不正検出メカニズムの有無。
- 監査可能性:規制や監査の観点から、証明が監査要件を満たすかどうか。
知っておきたいポイント
重要な留意点を整理します。
- 包含証明は「そのデータが存在する」ことを示すが、トランザクションの正当性(署名や状態遷移の検証)までは自動で保証しない場合がある。
- 軽量検証は完全無検証(trustless)ではなく、どの程度の信頼をどこに置くかを設計で明示する必要がある。
- マークル構造自体はハッシュ関数の安全性に依存する。現在の暗号学的前提では現実的な衝突は想定しにくいが、将来の暗号破壊には備える必要がある。
- データ可用性問題:証明は存在しても、実際のデータがダウンロードできなければ正当性検証は困難になるため、DA(Data Availability)対策が重要。
- 実運用では、zk証明や不正証明、スナップショット検証など複数の手法を組み合わせることで、安全性と効率のバランスを取る設計が一般的である。
まとめ
マークル証明はブロックチェーンの軽量検証を支える基本的な構成要素であり、通信量とストレージを抑えつつ整合性を担保する点が価値です。だが包含証明だけでは万能ではなく、最終性やデータ可用性、検証者が置かれる信頼環境を含めて設計する必要があります。金融や制度の世界では、これらの技術的な前提を理解したうえで監査・規制・インフラ設計を行うことが、ブロックチェーン技術の安全な採用にとって重要になります。