Binanceは、10月31日に発生した63億ドル規模のハッキングにより盗まれた暗号資産の90%を補填し、11月1日の日曜日に出金を再開する見込みであると発表した。
この補填率は前回の約80%から引き上げられており、同取引所はビットコイン、イーサリアム、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZECの顧客保有分については現在、すべて裏付けられていると説明した。
残る10%は流動性の低いトークンで構成されており、Binanceは必要量を確保するまでにさらに時間がかかる可能性があるとしている。これらのトークンは公開市場と相対取引を通じて購入されており、業界パートナーと連携して買い付けを進めている。
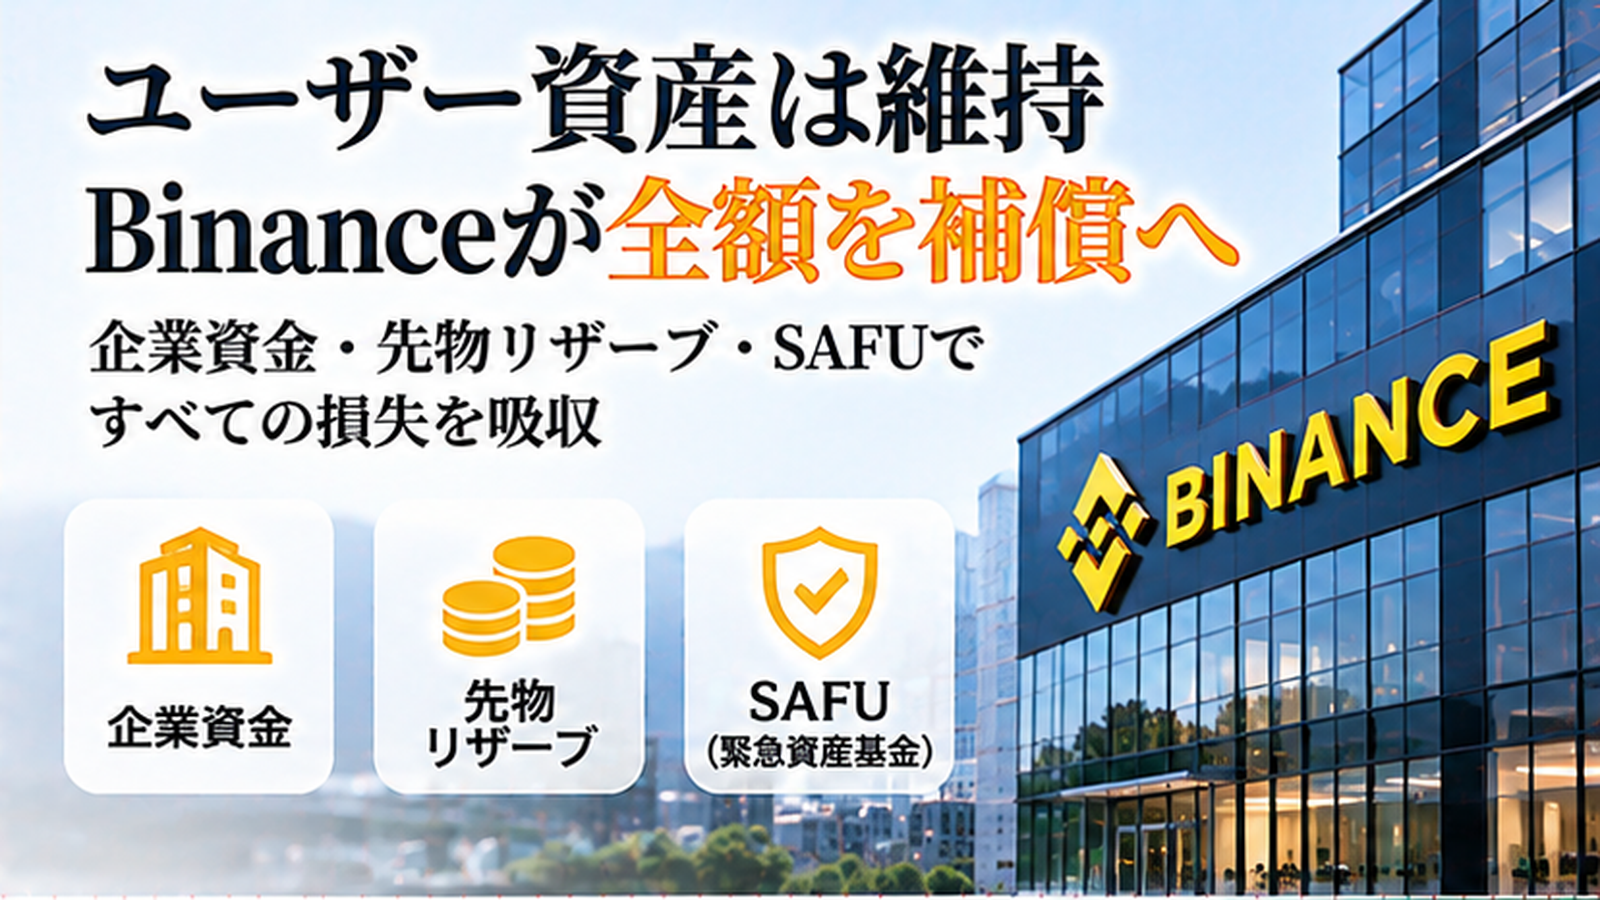
Binanceはこれまでに、被害を受けた暗号資産として保有していた50億ドルを含め、63億4,000万ドル超を企業資金から確保している。これらは、パートナーが凍結した約30億ドル相当の盗難資産とは別枠となっている。
同取引所によれば、「Binanceは、盗まれた資金による財務的な影響をユーザーではなく当社が負担する」としている。
この補填はユーザー残高の裏付け資産の不足を埋めるものである。CoinDeskがBinanceの以前の準備金を調査したところ、流出したウォレットは同取引所がユーザー保有分の裏付けとしていた資産の一部だった。
補填資産の原資は企業財務と先物保険基金の一部であり、今後24時間以内にSecure Asset Fund for Users(SAFU)の一部も投入する見込みだという。
SAFUは通常、破綻したトレードポジションの損失をカバーし、auto-deleveraging(他トレーダーのポジション強制縮小)を抑制する役割を担う。Binanceは必要額を超えた基金の部分のみを動かしており、残る基金は継続してリスク管理要件を満たしているとしている。
また、Binanceは緊急ユーザー保護準備金であるSAFUを約10億ドルまで回復させることも約束した。
セキュリティ調査は継続中であり、共同CEOのRichard Teng氏は、当初侵害された従業員のノートパソコンが原因と見られていた以外にも、追加の侵入経路が特定されたと述べた。米国トランプ大統領はこの侵害について「北朝鮮が関与していたかは不明だが、政府は検討している」と発言している。
ブロックチェーン分析企業のTRM LabsとChainalysisは、この攻撃を北朝鮮と関係のあるハッキング集団TraderTraitorの仕業と特定している。
さらにBinanceは、10月31日UTC午前0時時点で取得した新たな準備金証明のスナップショットを公開し、対象トークンのカバレッジ比率が100%を超えていることを示した。
ユーザーが自らの残高がBinanceの報告する負債に含まれているかを独自に検証可能な完全な暗号学的証明は、11月3日までに公開される予定だ。