欧州連合(EU)に所在する身元不明の事業体が複数の暗号資産取引所に保有していた口座から、1億600万ドル超の暗号資産を失った可能性があると、ブロックチェーン調査員のZachXBTが報告した。
「entity(エンティティ)」という表現は、企業やトレーディング会社、投資ファンドなど多様な組織形態を指し得るが、ZachXBTは具体的な分類を明かしていない。
月曜日にTelegramで発表された警告によると、疑わしい攻撃者は最初に米ドル連動型ステーブルコインであるUSDCおよびUSDTで資金を引き出し、さらに複数の暗号資産やブロックチェーンを経由して資金を移動させていた。
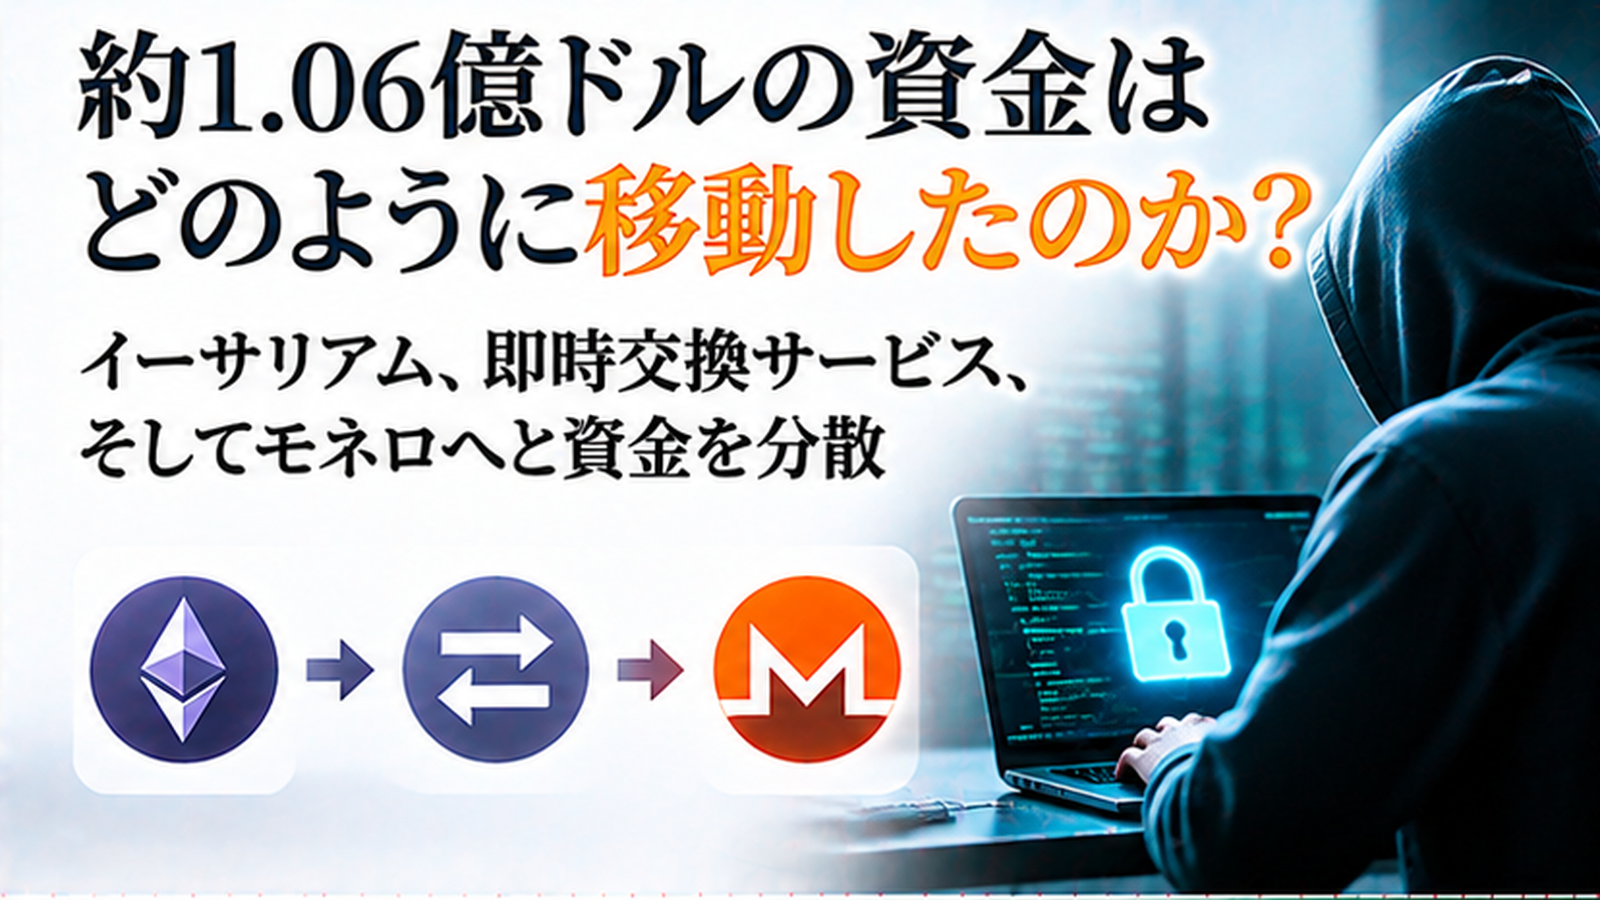
過去24時間の動きでは、攻撃者はUSDCをEther(ETH)に交換し、WellWalletやKyrrezといった即時交換サービスを通じて資金を移動させているほか、Wagyuを利用して一部資金をプライバシー重視型の暗号資産Monero(XMR)へ換えていたとZachXBTは伝えている。
Moneroは取引の詳細を匿名化するため、盗まれた資金の追跡を難しくする特徴がある。対してUSDCやUSDTは発行元による凍結が可能だが、EtherおよびMoneroは中央発行者による凍結ができない。
ZachXBTは疑われる盗難に関係する11のウォレットアドレスを公開したものの、被害者や影響を受けた取引所は特定しておらず、攻撃者の口座アクセス方法にも言及していない。報告されている損失額については独自の確認がまだ取れていない。
また、同調査員は主要な容疑者の一つであるLazarus Groupを高い確度で除外している。
「違法行為の主体はまだ特定されていないが、資金洗浄の複数の指標に基づき、Lazarus Groupではないと断言できる」とZachXBTは述べている。
今回の疑いのある盗難は、Binanceで約64億ドルが盗まれた事件の数日後に発生している。FBIはBinanceの攻撃について北朝鮮のTraderTraitorグループの犯行とし、同グループがLazarusと関連していると指摘している。また、BTCPayもBinanceの侵害後に攻撃を受け、Mercado Bitcoinも約4,000万ドル相当の暗号資産窃取被害を受けた可能性がある。
EUの当該事業体および関連取引所はいずれも、今回の盗難疑惑について公的な確認を行っていない。