ブロックチェーンにおけるハッシュは、デジタル記録の「検証可能性」を生み出す中心的な要素です。本稿ではハッシュがどのように信頼の構造を作るかを、初心者にも分かりやすく説明します。暗号学的性質、台帳の連鎖、検証の仕組み、そして金融・制度・市場との関係までを整理し、ニュースで取り上げられた際に何を確認すべきかを示します。
基本概念
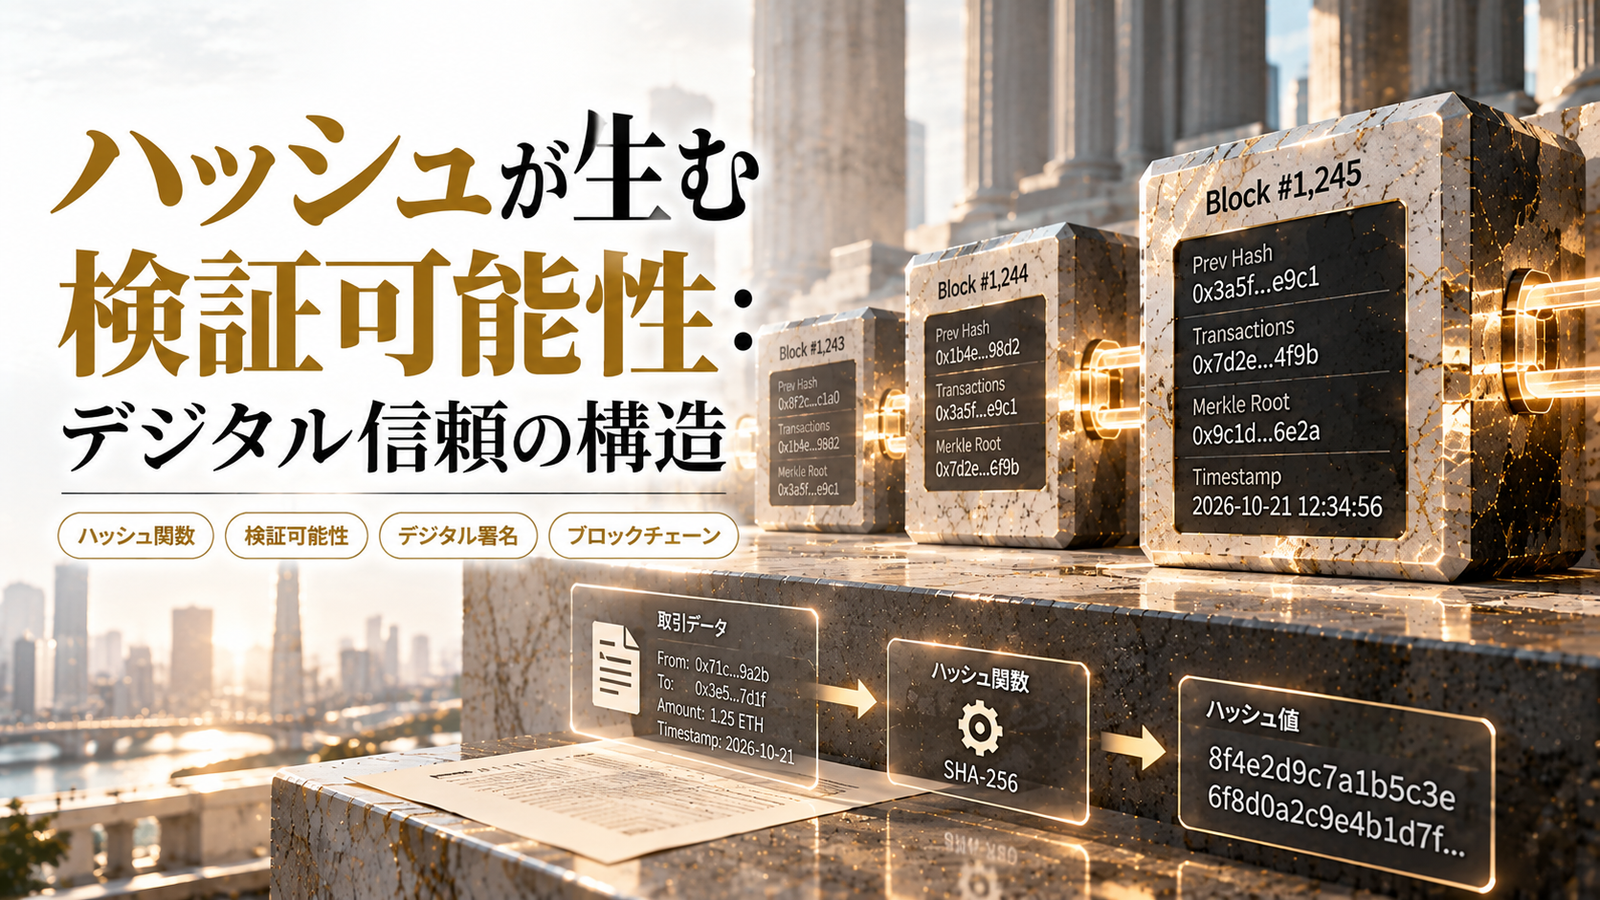
ハッシュ関数は任意のデータを固定長の短い値(ハッシュ値)に変換する一方向関数です。小さな入力変化でもハッシュ値は大きく変わり、元のデータを逆算することは実用上困難です。ブロックチェーンでは各ブロックの内容と直前のブロックのハッシュを含めることで、チェーン全体の改ざん検知が可能になります。
仕組み
ブロックチェーンにおけるハッシュの基本動作は次の通りです。ブロック内の取引データやタイムスタンプをハッシュ化し、その結果を用いて新しいブロックヘッダーを作成します。新たなブロックには前のブロックのハッシュが含まれるため、もし過去ブロックのデータが改変されれば連鎖的に後続ハッシュが一致しなくなります。マークルツリーのような構造を組み合わせれば、多数の取引を効率的に検証できます。
なぜ重要なのか
ハッシュは「検証可能性」と「整合性」を低コストで提供します。改ざんが困難であることから、第三者による監査や履歴照合が容易になります。金融取引の履歴、資産の移転記録、契約の署名・履行記録など、検証可能な証跡が価値を持つ多くの場面で重要です。また、透明性と改ざん検出は信頼の構築に直結し、従来は中央管理者が担っていた信頼機能を技術的に補強します。
金融・社会の変化との関係
ハッシュによる検証可能性は次の分野で構造的な意味を持ちます。
- 機関投資と決済:トランザクションの不可逆性や履歴照合は決済の最終性や監査性に寄与します。ただし最終性の定義はネットワークや合意アルゴリズムに依存します。
- トークン化と資産管理:資産の所有権や履歴をハッシュで参照可能にすることで、資産の出所(プロベナンス)を示せます。
- 規制と報告:監督当局や監査法人が検証可能な証跡にアクセスできれば、透明性の向上とコンプライアンスの合理化が期待されますが、プライバシー保護や法的証拠能力の扱いが課題です。
- 技術インフラ:データ可用性、オンチェーン・オフチェーンの分離、オラクルや暗号技術(ゼロ知識証明など)との組合せが実運用での有用性を左右します。
ニュースで注目すべきポイント
このテーマが報道される際、以下を確認してください。
- 対象のシステムがパブリックかプライベートか、合意アルゴリズムは何か。これらは検証性や最終性、攻撃耐性に直結します。
- どのデータがオンチェーンでハッシュ化され、どのデータがオフチェーンで保持されるか。オフチェーンの可用性と信頼性は検証性に影響します。
- 鍵管理や署名の仕組み。検証可能性はデータの整合だけでなく、鍵の適切な管理が前提です。
- プライバシー対策(例:暗号化や部分公開、ゼロ知識証明)の有無とその限界。透明性とプライバシーのトレードオフを理解する必要があります。
- 規制上の扱いと法的証拠能力。ハッシュだけでは法的な所有権移転の要件を満たさない場合があります。
知っておきたいポイント
ハッシュは強力な道具ですが万能ではありません。ハッシュ値は元データを示す指紋であり、元データそのものを公開するものではありません。したがって、データの可用性や復元が別途確保されているかが重要です。また、ハッシュ関数自体の将来的な安全性(量子コンピュータ等の影響)や、運用上の鍵管理ミス、ソフトウェアの脆弱性は検証可能性を損ないます。さらに、透明性が高すぎると機密情報が露出するリスクがあるため、アクセス制御や法的フレームワークとの整合が必要です。
まとめ
ハッシュはブロックチェーンの検証可能性を実現する基礎技術であり、金融・制度・市場の変化において信頼の技術的代替や補完をもたらします。しかしその効果は合意メカニズム、データ可用性、鍵管理、規制やプライバシー保護との組合せによって左右されます。ニュースで見かけた際は、どの部分がハッシュで保護され、どの部分がオフチェーンや運用に依存しているかを確認することが、長期的な意味を見極める鍵となります。